
 について
約5分で読める
NOISE報道の見出し
SIGNAL答え
AIは
9月下旬
流出を大きくしているのは、AIより先に、会社が会員の情報を1か所に集めていることだ。漏れる人数は、攻撃の数、侵入できる所の数、1回の侵入で漏れる量の3つで決まる。AIが影響するのはこのうち前の2つで、攻撃の作業にかかる手間と時間を減らす。
STRUCTUREこの記事の構造
-
変わらない
未修正の弱点と
盗まれたID -
速くなった
AIで
攻撃の作業 -
集めている
会員の情報を
1つのシステムに -
そうなると
集めた分まで
1回で漏れる
発表が重なっただけか
タイムズカーや焼肉きんぐなど6社は、9月24日〜10月3日に異常に気づいた。ただ、6社は気づいて数日で発表しており、発表の時期で選べば気づいた日も近くなる。主な8社に共通の攻撃者や弱点が見えない以上、発表が重なったことだけでは、この2週間に攻撃が集中したとは言えない。
国への報告の数からも、攻撃が増えたかは分からない。2022年4月から、不正アクセスで漏れた会社には、国の個人情報保護委員会への報告と本人への通知が義務づけられている。ただ、報告の数は攻撃の数とは別で、2025年度は17,139件と、前年度の19,056件より減った。委員会が直接受けた13,345件では、76.9%が紙の書類だけの事故だった。
攻撃の数も、侵入できる所も増えた
1つ目の要素である攻撃の数は、警察庁の統計で増えている。2026年上半期のランサムウェア(身代金を求める攻撃)の被害報告は123件で、半期で過去最多だった。未修正の弱点(脆弱性)を探すなどの不審なアクセスも、前年より50.7%増えた。攻撃者は、こうした弱点や盗まれたIDとパスワードを使って、侵入できる先を探す。
2つ目の要素である侵入できる所は、会社の外にも広がっている。大和証券は、問い合わせの管理を外の会社(委託先)に任せていた。その委託先のサーバーが不正アクセスを受け、約22万件が漏れたおそれがあると報じられている(ITmedia NEWS、INTERNET Watch)。NHKによると、顧客およそ11万人分の氏名や口座番号などが含まれる。会社は委託先まで守る必要があるが、攻撃者は1か所を破ればよい。
3つ目は、1回の侵入で漏れる量
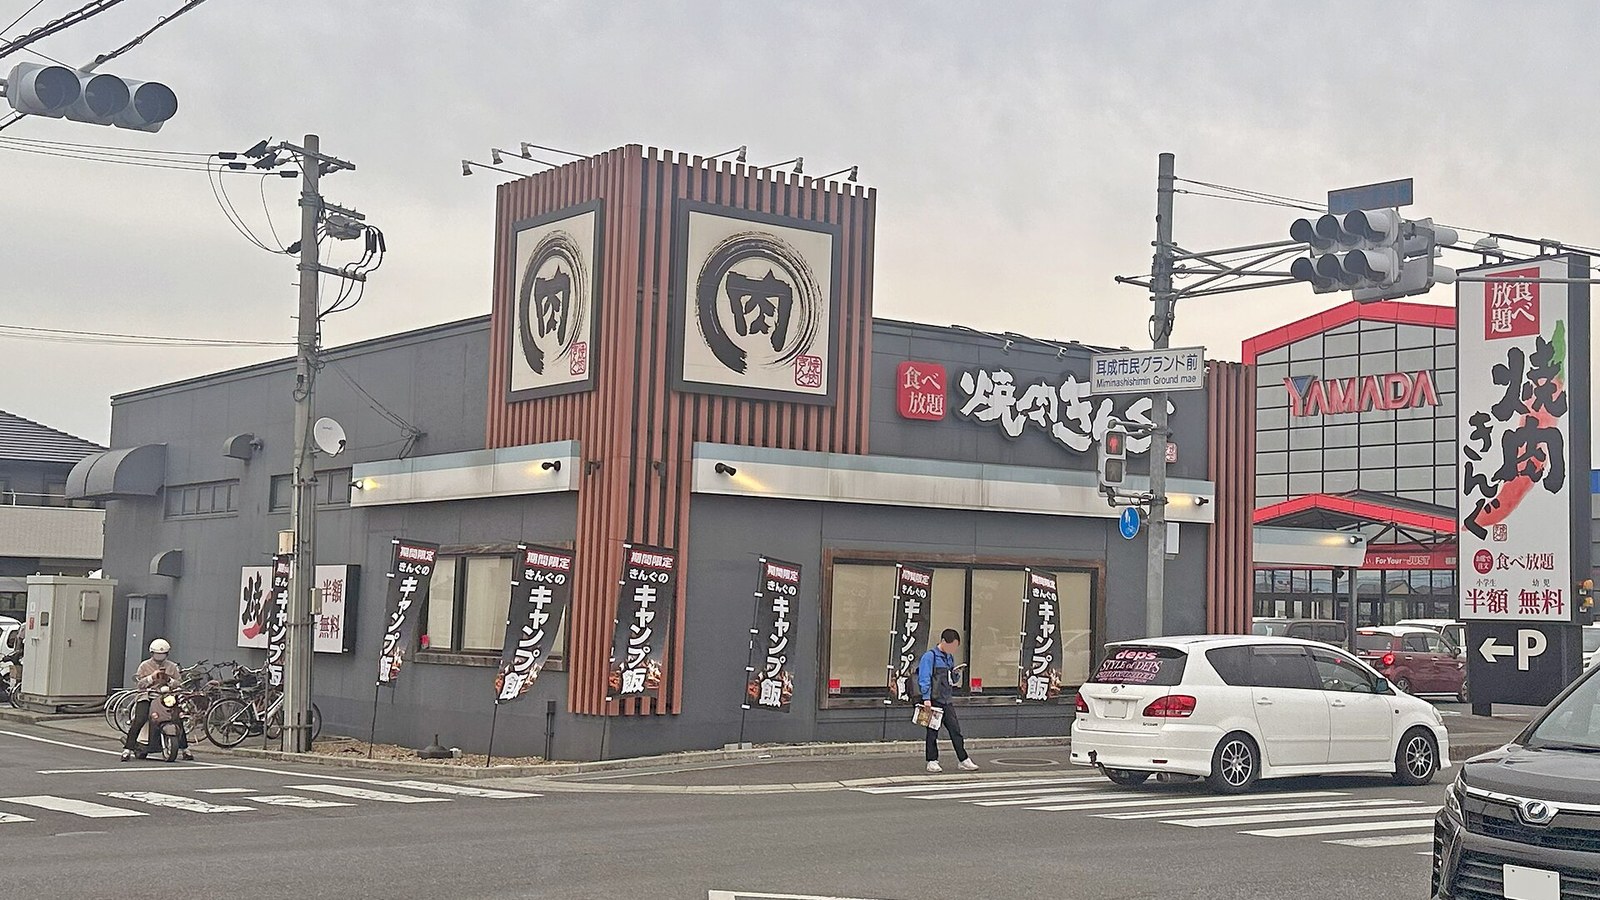
焼肉きんぐのアプリでは、登録の99.8%にあたる1,078万8,963件の会員情報が漏れた。会社が会員の情報を1つのシステムに集めると、そのシステムが1回破られただけで、集めた件数まで一度に漏れるおそれがある。ただし、1件で大量に漏れる事故は、件数で見れば今もまれだ。
AIは、攻撃の作業を速くする
AIは、攻撃の手間と時間を減らす。情報処理推進機構(IPA)は、AIが既存の脅威を増幅させる傾向が強いと指摘する。AI企業の米アンソロピックも、AIの自動化で攻撃1回あたりに必要な技能と人手が減ると報告した。
一方、産経新聞の記事で、専門家の上野宣氏は最近の事例を「AIを使った挙動にみえる」と話した。上野氏は「攻撃の仕方が劇的に変わったわけではない」とも話している。
守る前に、どこまで集めるか
持っていない情報は、破られても漏れない。焼肉きんぐのアプリは、もともと決済の情報を持っていなかった。会社が会員の情報を1つのアプリに集めると、ポイントや販促を1か所で扱える。個人情報保護法22条は、不要になった個人データの消去を「努めなければならない」と定めるにとどまる。
不正アクセスで自分の情報が漏れていれば、会社には本人に知らせる義務がある。どこまで集めて、いつ消すかは、各社が調査の結果を待たずに見直せる。
注
- 注1異常に気づいた日(かっこ内は発表日)。タイムズカー(パーク24)は9月25日に不正アクセスを検知(同日)、京王電鉄は9月26日未明にランサムウェア攻撃を確認(同日。情報の漏えいは確認されていない)、東京メトロは9月25日に通常とは異なる利用記録を発見(27日。報道による)、セイコーマートは9月24日に不正な退会が1件あり、28日に不正アクセスの可能性が判明(29日)、焼肉きんぐは10月2日に不正アクセス、3日に漏えいを確認(5日)、大和証券は委託先への10月2日夜〜3日朝の不正アクセスの報告を3日に受けた(5日。報道による)。
- 注2主な8社は、注1の6社に、大起水産(9月15日に確認、10月5日に発表)と日本経済新聞社(9月30日にマイクロソフト365への不正ログインでなりすましメールが送られた件。8月上旬に判明した別の不正ログインの件と合わせ、10月4日に発表)を加えた。共通の委託先を書いた発表も無い。
- 注3警察庁のセンサーが検知した不審なアクセスの、1日・1IPアドレスあたりの件数(1万3,687件)の前年比。
- 注4物語コーポレーションの発表では、アプリの登録10,808,784件のうち10,788,963件。漏れたのは会員番号・氏名(アプリの登録名)・メールアドレス・電話番号で、パスワード・生年月日・ポイントを含む利用履歴は漏れていない。公開や不正利用は確認されていない。
- 注5個人情報保護委員会への報告のうち、1件で5万人を超える漏えいなどの割合は、2022〜2025年度で0.5〜0.8%。2025年度は報告の93.6%が1件1,000人以下だった。
- 注6本人に知らせる義務があるのは、国への報告の対象になる場合だけ。連絡先が無い・古いなどで知らせるのが難しいときは、公表や問い合わせ窓口で代えてよい。
出典
- 物語コーポレーション
(焼肉きんぐ 一次資料公式アプリ、 2026年10月5日) - パーク24
第1報 一次資料(2026年9月25日) - 京王電鉄
(2026年9月26日) 一次資料 - 京王プラザホテル
(2026年9月26日) 一次資料 - NHK
(東京メトロ、 報道2026年9月27日) - ScanNetSecurity
(東京メトロ、 報道2026年10月2日) - セイコーマート
第三報 一次資料(2026年9月30日) - セイコーマート
第四報 一次資料(2026年10月5日) - ITmedia NEWS
(セイコーマート、 報道2026年9月29日) - INTERNET Watch
(大和証券、 報道2026年10月5日) - ITmedia NEWS
(大和証券、 報道2026年10月5日) - NHK
(大和証券、 報道2026年10月5日) - 大起水産
(2026年10月5日) 一次資料 - 日本経済新聞社
(2026年10月4日) 一次資料 - 日本経済新聞社
(2026年10月4日) 一次資料 - 警察庁
「令和8年上半期における 一次資料サイバー空間を めぐる脅威の 情勢等について」 - 情報処理推進機構
「情報セキュリティ 一次資料10大脅威 2026」 解説書 [組織編] - Anthropic
「Detecting 一次資料and countering misuse of AI: September 2026」 (2026年9月10日) - 産経新聞
「相次ぐ 報道不正アクセス、 企業や 政府機関でも 情報漏洩 AI悪用の 影に」 (2026年10月5日) - 個人情報保護委員会
「令和2年改正個人情報保護法に 一次資料ついて」 - 個人情報保護委員会
「令和4年度 一次資料年次報告」 - 個人情報保護委員会
「令和5年度 一次資料年次報告」 - 個人情報保護委員会
「令和6年度 一次資料年次報告」 - 個人情報保護委員会
「令和7年度 一次資料年次報告」 - e‑Gov法令検索
「個人情報の 一次資料保護に関する法律」
一次資料のライブラリ 「AIと社会」の
根拠を見る(照合した記述 5か所)公開前の事実確認では、最初の照合(25か所)のうち2か所で、出典と合わない所や言い過ぎが見つかり、公開までに直した。
記事の事実の記述と、出典の該当箇所を並べた。事実確認の記録(10月5日まで)から作っている。
-
題名「相次ぐ個人情報流出」「主な8社の発表では不明 10月5日時点」
確認済みパーク24 第1報(2026年9月25日)該当箇所:全文京王電鉄(2026年9月26日)該当箇所:全文セイコーマート 第三報(2026年9月30日)該当箇所:全文セイコーマート 第四報(2026年10月5日)該当箇所:全文物語コーポレーション(焼肉きんぐ公式アプリ、2026年10月5日)該当箇所:全文大起水産(2026年10月5日)該当箇所:全文日本経済新聞社(2026年10月4日)該当箇所:全文日本経済新聞社(2026年10月4日)該当箇所:全文NHK(東京メトロ、2026年9月27日)該当箇所:全文ScanNetSecurity(東京メトロ、2026年10月2日)該当箇所:全文ITmedia NEWS(大和証券、2026年10月5日)該当箇所:全文INTERNET Watch(大和証券、2026年10月5日)該当箇所:全文NHK(大和証券、2026年10月5日)該当箇所:全文
-
「2026年上半期のランサムウェア(身代金を求める攻撃)の被害報告は123件で、半期で過去最多だった。」
確認済み警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」該当箇所:本文9頁、図表4
-
「焼肉きんぐのアプリは、もともと決済の情報を持っていなかった。」
確認済み物語コーポレーション(焼肉きんぐ公式アプリ、2026年10月5日)該当箇所:「漏えいしていない情報」の段
-
YOUR SIGNAL「会員登録の「任意」の欄は空けておく。書かなければ、会社が破られてもその項目は漏れない。」
確認済み大起水産(2026年10月5日)該当箇所:p.1「漏えいした可能性のある情報」の注記
-
注1「東京メトロは9月25日に通常とは異なる利用記録を発見(27日。報道による)」「大和証券は委託先への10月2日夜〜3日朝の不正アクセスの報告を3日に受けた(5日。報道による)」
未確認ScanNetSecurity(東京メトロ、2026年10月2日)該当箇所:ScanNetSecurity 第2段、ITmedia 第2段INTERNET Watch(大和証券、2026年10月5日)ITmedia NEWS(大和証券、2026年10月5日)
ここから先は推論です。筆者の判断で、出典との照合はしていません。
-
「AIが影響するのはこのうち前の2つで」
推論筆者の判断(事実確認の対象外)
-
見出し「攻撃の数も、侵入できる所も増えた」
推論筆者の判断(事実確認の対象外)
-
「攻撃者は、こうした弱点や盗まれたIDとパスワードを使って、侵入できる先を探す」
推論筆者の判断(事実確認の対象外)
-
「会社は委託先まで守る必要があるが、攻撃者は1か所を破ればよい」
推論筆者の判断(事実確認の対象外)
-
「持っていない情報は、破られても漏れない」
推論筆者の判断(事実確認の対象外)
-
「会社が会員の情報を1つのアプリに集めると、ポイントや販促を1か所で扱える」
推論筆者の判断(事実確認の対象外)
-
構造図「変わらない: 未修正の弱点と盗まれたID」
推論筆者の判断(事実確認の対象外)
出典の該当箇所まで示せる記述だけを載せている。誤りに気づいたら
なぜそう言える?
確認済み警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」該当箇所:本文9頁、図表4出典の一覧へ
推論「攻撃者は、こうした弱点や盗まれたIDとパスワードを使って、侵入できる先を探す」は筆者の判断
なぜそう言える?
確認済み物語コーポレーション(焼肉きんぐ公式アプリ、2026年10月5日)該当箇所:「漏えいしていない情報」の段出典の一覧へ
推論「持っていない情報は、破られても漏れない」は筆者の判断
推論「会社が会員の情報を1つのアプリに集めると、ポイントや販促を1か所で扱える」は筆者の判断
注1
異常に気づいた日(かっこ内は発表日)。タイムズカー(パーク24)は9月25日に不正アクセスを検知(同日)、京王電鉄は9月26日未明にランサムウェア攻撃を確認(同日。情報の漏えいは確認されていない)、東京メトロは9月25日に通常とは異なる利用記録を発見(27日。報道による)、セイコーマートは9月24日に不正な退会が1件あり、28日に不正アクセスの可能性が判明(29日)、焼肉きんぐは10月2日に不正アクセス、3日に漏えいを確認(5日)、大和証券は委託先への10月2日夜〜3日朝の不正アクセスの報告を3日に受けた(5日。報道による)。
ScanNetSecurity(東京メトロ、2026年10月2日)出典の一覧へINTERNET Watch(大和証券、2026年10月5日)出典の一覧へITmedia NEWS(大和証券、2026年10月5日)出典の一覧へ
注2
主な8社は、注1の6社に、大起水産(9月15日に確認、10月5日に発表)と日本経済新聞社(9月30日にマイクロソフト365への不正ログインでなりすましメールが送られた件。8月上旬に判明した別の不正ログインの件と合わせ、10月4日に発表)を加えた。共通の委託先を書いた発表も無い。
注3
警察庁のセンサーが検知した不審なアクセスの、1日・1IPアドレスあたりの件数(1万3,687件)の前年比。
注4
物語コーポレーションの発表では、アプリの登録10,808,784件のうち10,788,963件。漏れたのは会員番号・氏名(アプリの登録名)・メールアドレス・電話番号で、パスワード・生年月日・ポイントを含む利用履歴は漏れていない。公開や不正利用は確認されていない。
注5
個人情報保護委員会への報告のうち、1件で5万人を超える漏えいなどの割合は、2022〜2025年度で0.5〜0.8%。2025年度は報告の93.6%が1件1,000人以下だった。
注6
本人に知らせる義務があるのは、国への報告の対象になる場合だけ。連絡先が無い・古いなどで知らせるのが難しいときは、公表や問い合わせ窓口で代えてよい。
記事番号 2026-10-05-02 誤りの指摘と訂正の記録
訂正(2026年10月20日):答え(シグナル)の「漏れる量の上限は、会社が集めた会員の数だ」を「破られたシステムに集めた件数だ」に改め、本文の「集めた人数分まで」も「集めた件数まで」に合わせ、冒頭の「AIはこのうち前の2つを速める」を、AIが減らすのは攻撃の作業の手間と時間だと分かる文に改めました(1回の侵入で漏れるのは破られたシステムにある情報までで、会社全体の会員の数とは限らず、焼肉きんぐの発表も人数ではなく登録の件数で数えているため)。
以前の答え:AIは攻撃を速めるが、主な8社の発表に悪用の記述は無い。漏れる量の上限は、会社が集めた会員の数だ。
Google 検索で



